Schutz der kritischen Infrastruktur wesentlicher und bedeutender Einrichtungen gemäß der NIS2-Richtlinie
Netzwerk- und Informationssicherheit
Ist NIS2 für Sie relevant?
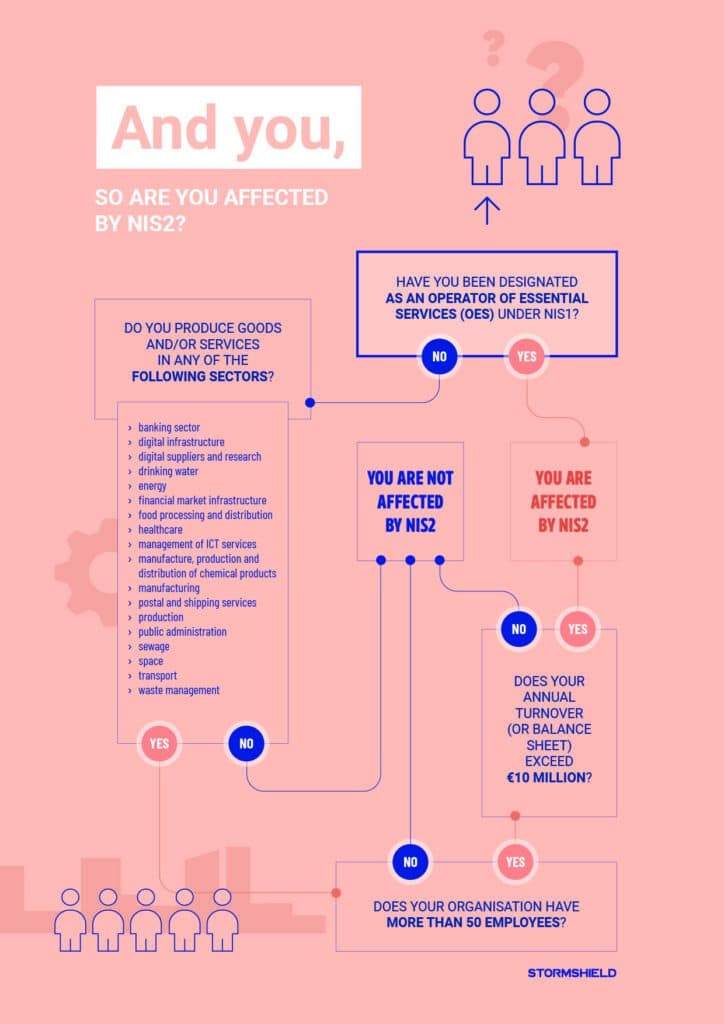
Mit der NIS2-Richtlinie führte die Europäische Union „essential entities“ (EE, wesentliche Einrichtungen) und „important entities“ (EI, wichtige Entitäten) ein. Diese Akteure stellen eine wesentliche Dienstleistung bereit, deren Unterbrechung erhebliche Auswirkungen auf das Funktionieren der Wirtschaft oder Gesellschaft eines der Länder der Europäischen Union haben würde. Sie verfügen deshalb über sensible und kritische Infrastrukturen, die um jeden Preis geschützt werden müssen. Aber wie können Sie wissen, ob Sie unter diese europäische Richtlinie fallen? Diese Infografik bietet eine erste Antwort auf der Grundlage von vier kurzen Fragen.
Konformität
Die Sicherheitsmaßnahmen der NIS2
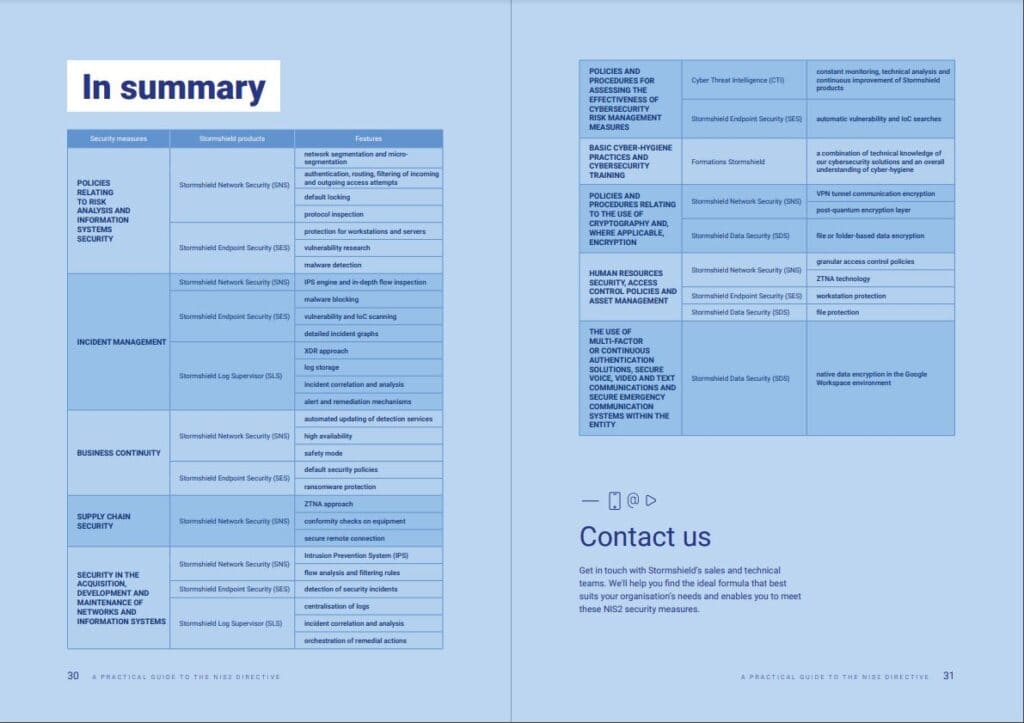
Bereits vor ihrer Umsetzung in EU-Recht legt die europäische NIS2-Richtlinie bereits eine Reihe von 10 Sicherheitsmaßnahmen fest. Diese Informationen vermitteln einen ersten Eindruck von der Richtung, in die sich dieser Cybersicherheitsstandard bewegt.
Verschlüsselung
Ein besonderer Fokus auf Datenverschlüsselung
Artikel 21 der NIS2-Richtlinie unterstreicht die Bedeutung der Datenverschlüsselung, und Sicherheitsrisikomanagementmaßnahme Nr. 8 bezieht sich direkt darauf, indem sie „Richtlinien und Verfahren in Bezug auf den Einsatz von Kryptografie und, wo angemessen, Verschlüsselung“ erwähnt. Dies verdeutlicht, wie wichtig es ist, auf starke Verschlüsselungsalgorithmen zu setzen.

Whitepaper
Laden Sie Stormshields Praxisleitfaden zur NIS2-Richtlinie herunter
Diese beiden Infografiken stammen aus einem umfassenderen Dokument über die NIS2-Richtlinie und der Frage der Konformität von Stormshield-Lösungen. Denn bereits jetzt ist es möglich, die ersten Schritte zu identifizieren, die Sie unternehmen müssen. Dieses Whitepaper zur Cybersicherheit wurde deshalb als praktischer Leitfaden für alle Unternehmen konzipiert, die in den kommenden Monaten und Jahren von der NIS2-Richtlinie betroffen sein werden.
Warum Sie Stormshield für Ihre NIS2-Konformität wählen sollten
Mit Stormshield können Sie auf einen anerkannten europäischen Anbieter vertrauen und vertrauenswürdige Cybersicherheitslösungen implementieren.
- Stormshield Network Security (SNS): SNS-Firewalls werden regelmäßig von ANSSI zertifiziert, was sowohl die Robustheit dieser Produkte als auch ihre Zuverlässigkeit hinsichtlich der Erfüllung der NIS2-Ziele für den Netzwerkschutz bescheinigt.
- Stormshield Data Security (SDS) & Stormshield Encryption Platform (SEP): Die Datenverschlüsselungsprodukte der Stormshield-Produktfamilie basieren auf einer Technologie, die nach höchsten europäischen Standards zertifiziert ist und den Schutz sensibler Daten während ihres gesamten Lebenszyklus gewährleistet. So werden die NIS2-Ziele für Datenschutz erfüllt.
Kontakt
KontaktierenSie die Teams von Stormshield
NIS1 versus NIS2, Ex-OES versus kritische Entitäten, NIS2-Konformität, Umsetzung der Richtlinie: Manchmal sieht man den Wald vor lauter Bäumen nicht. Wenn Sie weitere Anforderungen oder Anfragen bezüglich der Einhaltung der europäischen ENISA-Standards durch Ihr Unternehmen haben, stehen Ihnen unsere Teams aus Experten, Verkaufsvertretern und Pre-Sales-Ingenieuren gern zur Verfügung, um Ihnen die bestmögliche Unterstützung für Ihr souveränes Cybersicherheitsprojekt zu bieten.
F.A.Q
Ihre Fragen zur NIS2-Richtlinie
Was ist die NIS-Richtlinie?
Ergänzend zum Cybersicherheitsrahmen für Betreiber kritischer Infrastrukturen, der 2013 durch das französische Militärprogrammgesetz (LPM) eingeführt wurde, verabschiedete die Europäische Union 2016 die Netzwerk- und Informationssicherheitsrichtlinie (NIS) und etablierte die Bezeichnung „Operators of Essential Services“ (OES, Betreiber wesentlicher Dienste), begleitet von einer Liste von Empfehlungen für deren Einhaltung.
Was sind die Unterschiede zwischen NIS1 und NIS2?
Die Überarbeitung der europäischen NIS2-Richtlinie beinhaltet eine Erweiterung des Kreises der Beteiligten, Änderungen bezüglich der Terminologie (von Betreibern wesentlicher Dienste zu wesentlichen bzw. wichtigen Entitäten) sowie eine neue bindende Dimension für die Richtlinie.
Welche Sektoren fallen unter die NIS2-Richtlinie?
Wie im Amtsblatt der Europäischen Union angegeben, sind 18 Sektoren betroffen, die in kritische und hochkritische Sektoren unterteilt sind.
Es gibt 11 hochkritische Sektoren:
- Energie (Elektrizität, Heizungs- und Kühlungsnetzwerke, Öl, Gas, Wasserstoff),
- Transport (Luft-, Schienen-, Wasser- und Straßentransport),
- Bankenwesen,
- Finanzmarktinfrastruktur,
- Gesundheitswesen,
- Trinkwasser,
- Abwasser,
- digitale Infrastruktur,
- IKT-Servicemanagement,
- öffentliche Verwaltung,
- Weltraum.
Es gibt sieben kritische Bereiche:
- Post- und Kurierdienste,
- Abfallmanagement,
- Fertigung,
- Herstellung und Vertrieb von Chemikalien,
- Fertigung,
- Verarbeitung und Vertrieb von Lebensmitteln,
- verarbeitende Industrie (Fertigung von medizinischen Geräten, IT, elektronischen und optischen Produkten, elektrischen Geräten, Maschinen und Ausrüstungen, Kraftfahrzeugen und anderen Transportmitteln),
- digitale Dienstleister und Forschung.
Um eine noch detailliertere Beschreibung zu bieten, stellt die Europäische Richtlinie eine Liste von Entitäten auf, die bestimmten Geschäftstätigkeiten entsprechen. Diese Liste ist nicht erschöpfend: Bestimmte Details müssen im Rahmen der nationalen Umsetzung noch festgelegt werden, z. B. um bestimmte Körperschaften einzubeziehen oder auszuschließen (nach einer nationalen Risikoanalyse oder einer nationalen Verteidigungs- und Sicherheitsklausel).
Welche Pflichten haben wesentliche und wichtige Entitäten?
Erstens ermöglicht die Pflicht zur Meldung von Vorfällen eine schnelle Reaktion und trägt dazu bei, Cyberbedrohungen einzudämmen. Die Richtlinie schreibt zwar eine erste Meldung des Vorfalls innerhalb von 24 Stunden vor, erlaubt im Hinblick auf die nationale Umsetzung jedoch eine gewisse Flexibilität, insbesondere hinsichtlich des Zeitrahmens für die Umsetzung von Sicherheitsmaßnahmen. Gleichzeitig werden Unternehmen, Subunternehmer und lokale Behörden Sicherheitsprüfungen durchführen müssen, um Empfehlungen zu erhalten und somit strenge Sicherheitsstandards zu erfüllen.