La protection des infrastructures critiques des entités essentielles et importantes avec la directive NIS2
Network and Information Security
Êtes-vous concerné par NIS2 ?
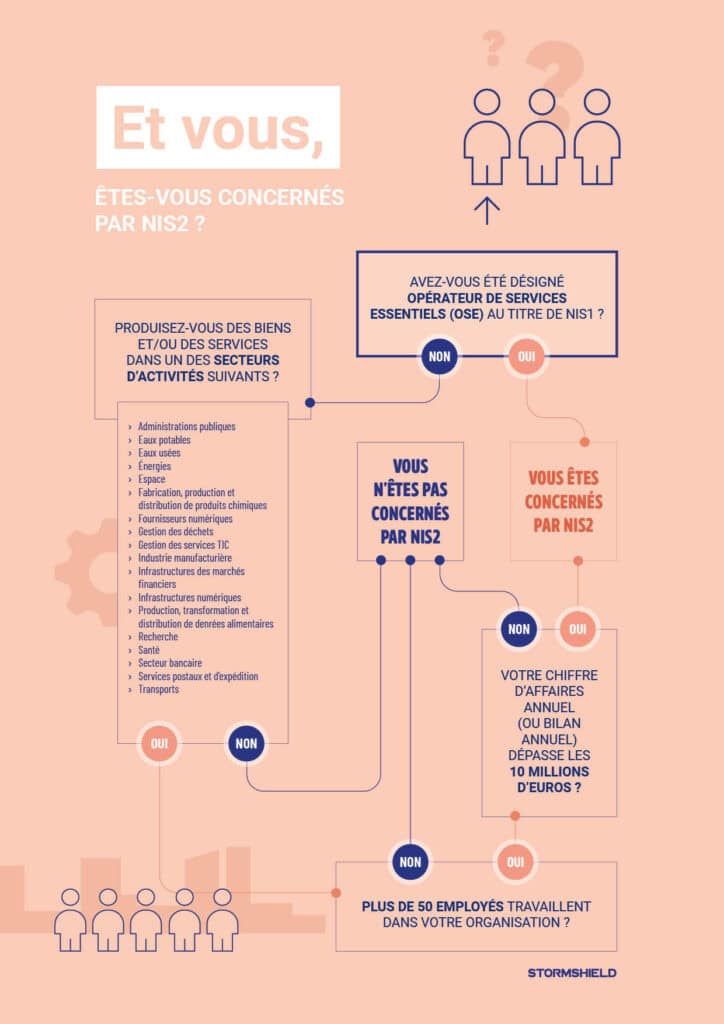
Avec la directive NIS2, l’Union européenne met en place les entités essentielles (EE) et entités importantes (EI). Ces acteurs fournissent un service dont l’interruption aurait un impact significatif sur le fonctionnement de l’économie ou de la société d’un des pays de l’UE. Ils sont donc dotés d’infrastructures sensibles et critiques qu’il faut à tout prix protéger. Mais comment savoir si vous êtes concerné ? Cette infographie vous apporte une première réponse, à travers quatre rapides questions.
Conformité
Les objectifs de sécurité de NIS2
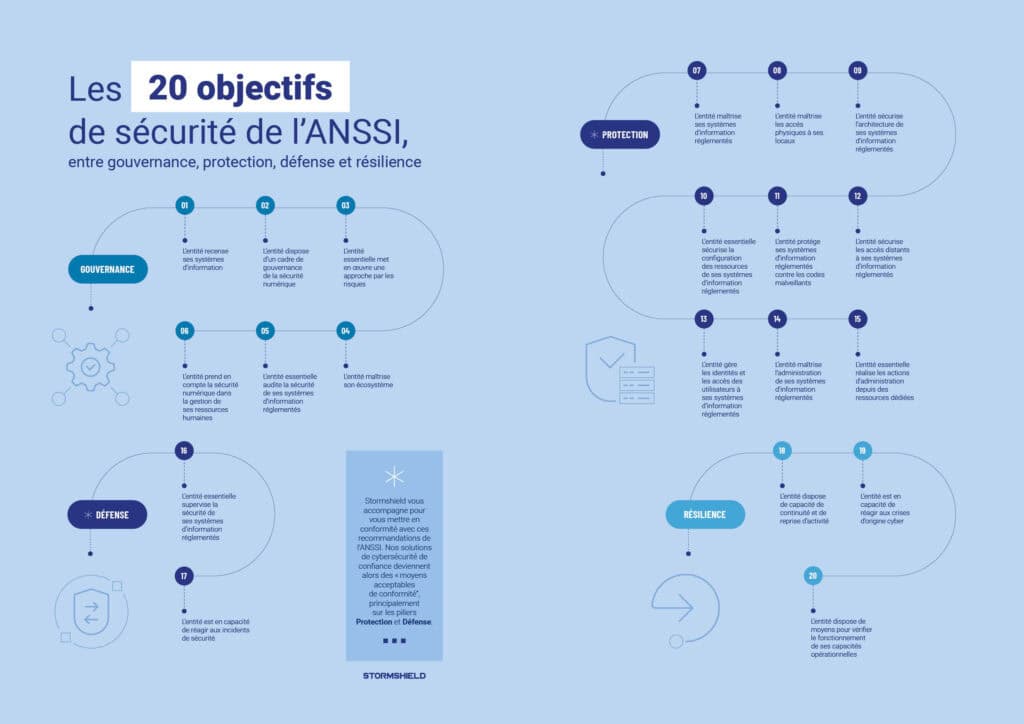
Cette directive européenne doit encore être transposée à l’échelle nationale. Pour cela, l’ANSSI décrivait dans un document de travail un ensemble de mesures techniques de sécurité avec 20 objectifs de sécurité, qui précisent en détail celles présentes dans la directive. Ces informations sont autant de signaux forts de la direction que souhaite donner l’agence française à la version finale de ce référentiel de cybersécurité.
Chiffrement
Une attention particulière au chiffrement des données
Dans son article 21, la directive NIS2 insiste sur l’importance du chiffrement des données et la mesure n°8 de gestion des risques en matière de sécurité y fait directement référence, puisqu’il y est question « des politiques et des procédures relatives à l’utilisation de la cryptographie et, le cas échéant, du chiffrement ». Ce qui montre bien l’importance de s’appuyer sur des algorithmes de chiffrement solides.

Livre blanc
Téléchargez le guide pratique Stormshield sur la directive NIS2
Les deux infographies ci-dessus sont issues d’un document plus complet sur la directive NIS2, les objectifs de sécurité détaillés par l’ANSSI et la question de la mise en conformité avec les produits Stormshield. Dès aujourd’hui, il est possible d’identifier les premiers chantiers que vous devez entreprendre. Ce livre blanc cybersécurité se veut donc être un guide pratique à destination de toutes les entités qui seront concernées dans les mois et années à venir par cette directive NIS2.
Pourquoi choisir Stormshield pour votre conformité NIS2
Avec Stormshield, faites appel à un acteur européen reconnu et déployez une cybersécurité de confiance.
- Stormshield Network Security (SNS) : les firewalls SNS sont régulièrement soumis à la qualification de l’ANSSI, qui atteste tant de la robustesse de ces produits que de leur confiance pour répondre aux objectifs de NIS2 sur la protection réseau.
- Stormshield Data Security (SDS) et Stormshield Encryption Platform (SEP) : la gamme Stormshield de produits de chiffrement des données est basée sur une technologie certifiée au plus haut niveau européen pour assurer une protection des données sensibles tout au long de leur cycle de vie et répondre aux objectifs de NIS2 sur la protection des données.
Contact
Contactez les équipes de Stormshield
NIS1 versus NIS2, OSE versus entités essentielles, conformité NIS2, mise en application de la directive : il n’est pas facile d’y voir clair. Si vous avez d’autres besoins ou interrogations sur la mise en conformité de votre entreprise au regard des normes européennes de l’ENISA, nos équipes d’experts, commerciaux et ingénieurs avant-vente, sont à votre disposition pour y répondre et vous accompagner au mieux dans votre projet de cybersécurité souveraine.
F.A.Q
Vos questions sur la directive NIS2
Qu’est-ce que la directive NIS ?
En complémentarité du dispositif de cybersécurité des opérateurs d’importance vitale (OIV), introduit par la Loi de programmation militaire (LPM) française en 2013, l’Union européenne a adopté la directive dite Network and Information Security (NIS) en 2016 et consacré les Opérateurs de Services Essentiels (OSE), assortis d’une liste de préconisations pour leur mise en conformité.
Quelles différences entre NIS1 et NIS2 ?
La révision de la directive européenne NIS2 implique un élargissement des acteurs concernés, un mouvement sémantique (en passant des opérateurs de services essentiels aux entités essentielles et entités importantes), et une nouvelle dimension contraignante de la directive.
Quels sont les secteurs concernés par la directive NIS2 ?
Précisés dans le Journal officiel de l’Union européenne, les secteurs concernés sont au nombre de 18, séparés entre secteurs critiques et hautement critiques.
Les secteurs hautement critiques sont au nombre de 11 :
- énergie (électricité, réseaux de chaleur et de froid, pétrole, gaz, hydrogène),
- transports (transports aériens, ferroviaires, par eau, routiers),
- secteur bancaire,
- infrastructures des marchés financiers,
- santé,
- eau potable,
- eaux usées,
- infrastructure numérique,
- gestion des services TIC,
- administration publique,
- espace.
Les secteurs critiques sont, eux, au nombre de 7 :
- services postaux et d’expédition,
- gestion des déchets,
- fabrication,
- production et distribution de produits chimiques,
- production,
- transformation et distribution des denrées alimentaires,
- fabrication (fabrication de dispositifs médicaux, de produits informatiques, électroniques et optiques, d’équipements électriques, de machines et équipements, de véhicules automobiles ou encore d’autres matériels de transport),
- fournisseurs numériques et recherche.
Quelles sont les obligations des entités essentielles et entités importantes ?
Tout d’abord, l’obligation de déclaration de sinistre permet de réagir au plus vite et d’endiguer la cyber-menace. Si la directive précise une notification initiale de l’incident sous 24h, elle laisse une marge de manœuvre dans le cadre de la transposition nationale notamment sur le délai d’implémentation des mesures de sécurité. En parallèle, les entreprises, sous-traitants et collectivités devront se soumettre à des audits de sécurité dans le but de recevoir des recommandations et ainsi répondre à des normes de sécurité drastiques.