Protezione delle infrastrutture critiche di entità essenziali e importanti ai sensi della direttiva NIS2
Sicurezza delle reti e delle informazioni
Che importanza ha la NIS2?
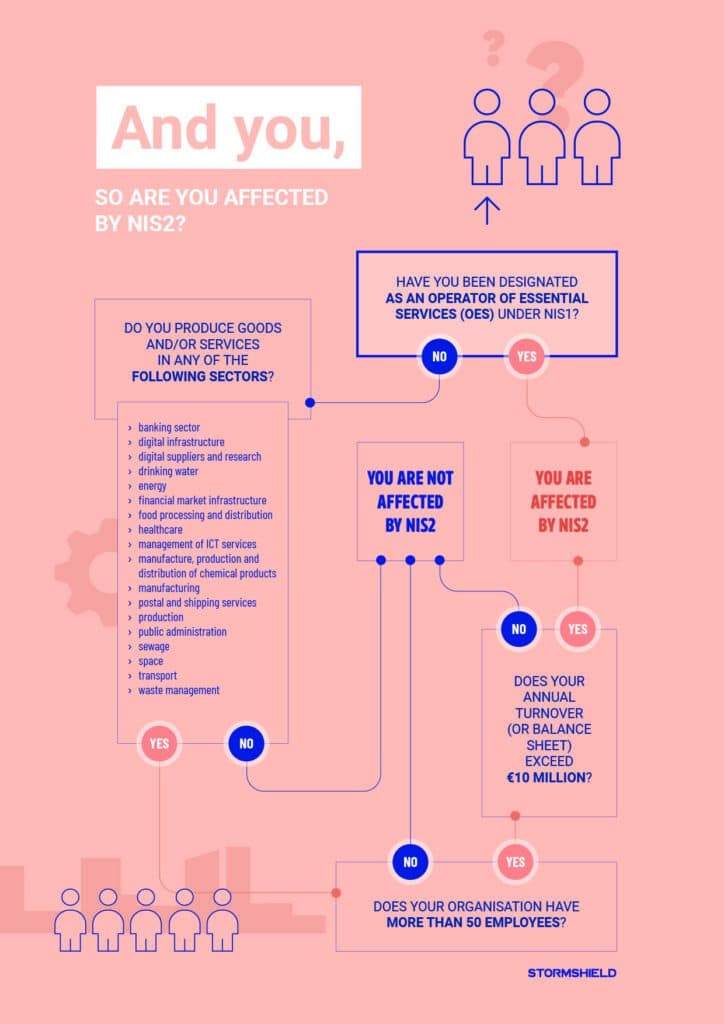
Con la direttiva NIS2, l’Unione europea ha introdotto le entità essenziali (EE) e le entità importanti (EI). Questi soggetti forniscono un servizio essenziale, la cui interruzione avrebbe un impatto significativo sul funzionamento dell’economia o della società di uno dei paesi dell’Unione europea. Dispongono quindi di infrastrutture sensibili e critiche che devono essere protette a tutti i costi. Ma come si fa a sapere se si rientra nell’ambito di applicazione di questa direttiva europea? Questa infografica fornisce una prima risposta, basata su quattro brevi domande.
Compliance
Le misure di sicurezza della NIS2
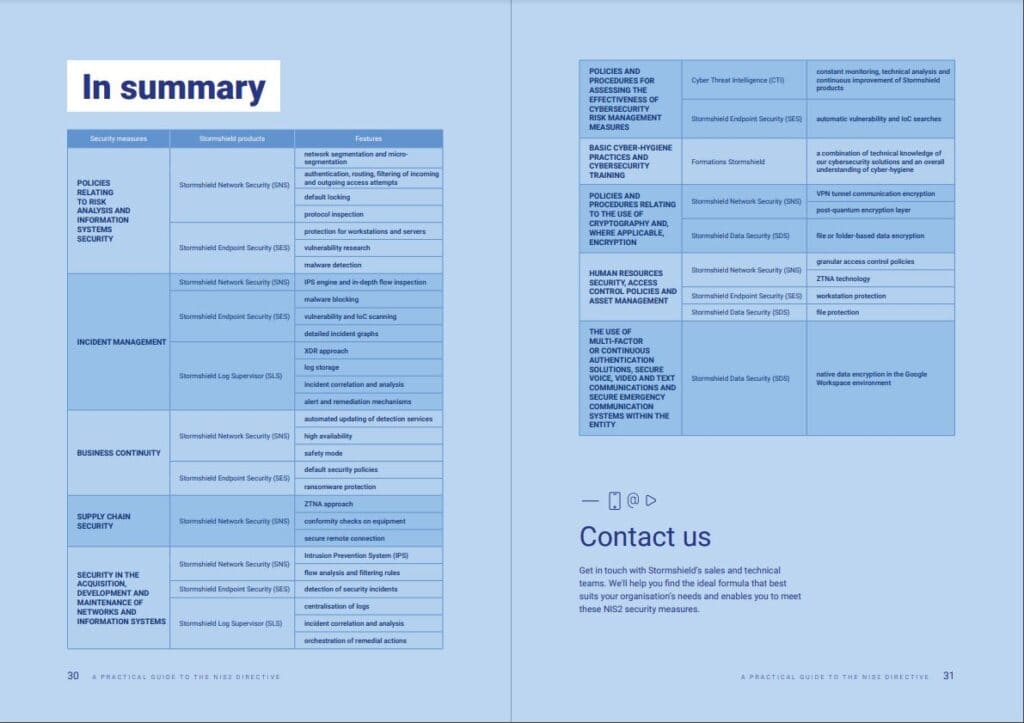
Anche prima della sua trasposizione nelle leggi nazionali, la direttiva europea NIS2 delinea un insieme di 10 misure di sicurezza chiave, offrendo un primo quadro delle priorità e dell’orientamento di questo standard di sicurezza informatica.
Crittografia
Uno sguardo attento alla crittografia dei dati
L’articolo 21 della direttiva NIS2 sottolinea l’importanza della crittografia dei dati, e la misura n. 8 relativa alla gestione dei rischi di sicurezza vi fa riferimento in modo diretto, menzionando “le politiche e le procedure relative all’uso della crittografia e, se del caso, della cifratura”. Ciò dimostra chiaramente l’importanza di affidarsi ad algoritmi di crittografia robusti.

Whitepaper
Scarica la guida pratica di Stormshield alla direttiva NIS2
Queste due infografiche provengono da un approfondimento completo sulla direttiva NIS2 e sulla conformità con le soluzioni Stormshield. Già da ora è possibile identificare i primi passi concreti da intraprendere. Questo white paper sulla sicurezza informatica si propone quindi come una guida pratica e strategica per tutte le organizzazioni che, nei prossimi mesi e anni, dovranno adeguarsi ai requisiti della direttiva NIS2.
Perché scegliere Stormshield per garantire la conformità alla direttiva NIS2
Con Stormshield, puoi affidarti a un fornitore europeo riconosciuto per l’implementazione di soluzioni di sicurezza informatica affidabili.
- Stormshield Network Security (SNS): I firewall SNS sono sottoposti a regolari certificazioni da parte dell’ANSSI, il che attesta sia la solidità di questi prodotti sia la loro affidabilità nel soddisfare gli obiettivi della direttiva NIS2 in materia di protezione delle reti.
- Stormshield Data Security (SDS) & Stormshield Encryption Platform (SEP): la gamma di prodotti Stormshield per la crittografia dei dati si basa su una tecnologia certificata secondo i più elevati standard europei, garantendo la protezione dei dati sensibili durante tutto il loro ciclo di vita e soddisfacendo gli obiettivi della direttiva NIS2 in materia di protezione dei dati.
Contatti
Contatta i team Stormshield
Passare da NIS1 a NIS2, distinguere tra ex-OES ed entità critiche, comprendere la conformità alla direttiva NIS2 e seguirne l’attuazione può risultare complesso. Se desideri chiarimenti o supporto sulla conformità della tua azienda agli standard europei ENISA, i nostri team di esperti, commerciali e ingegneri pre-vendita sono pronti a offrirti consulenza mirata e supporto operativo, accompagnandoti passo passo nella realizzazione del tuo progetto di sicurezza informatica sovrana.
F.A.Q
Domande sulla direttiva NIS2
Che cos’è la direttiva NIS?
A integrazione del quadro normativo in materia di sicurezza informatica per i gestori di infrastrutture critiche, introdotto dalla Legge francese sulla programmazione militare (LPM) nel 2013, l’Unione europea ha adottato nel 2016 la Direttiva sulla sicurezza delle reti e dei sistemi informativi (NIS) e ha istituito la figura dei gestori di servizi essenziali (OES), accompagnata da un elenco di raccomandazioni per la loro conformità.
Quali sono le differenze tra NIS1 e NIS2?
La revisione della direttiva europea NIS2 comporta un ampliamento del perimetro dei soggetti coinvolti, un cambiamento terminologico (da “operatori di servizi essenziali” a “entità essenziali e entità importanti”) e l’introduzione di una dimensione vincolante della direttiva.
Quali settori sono contemplati dalla direttiva NIS2?
Come specificato nella Gazzetta ufficiale dell’Unione europea, i settori interessati sono 18, suddivisi in settori critici e settori altamente critici.
Esistono 11 settori altamente critici:
- energia (elettricità, reti di teleriscaldamento e teleraffreddamento, petrolio, gas, idrogeno),
- trasporti (aerei, ferroviari, marittimi e stradali),
- settore bancario,
- infrastruttura dei mercati finanziari,
- salute,
- acqua potabile,
- acque reflue,
- infrastruttura digitale,
- gestione dei servizi ICT,
- pubblica amministrazione
- spazio.
Esistono sette settori critici:
- servizi postali e corrieri,
- gestione dei rifiuti,
- produzione,
- produzione e distribuzione di prodotti chimici,
- produzione,
- lavorazione e distribuzione di prodotti alimentari,
- produzione (produzione di dispositivi medici, prodotti informatici, elettronici e ottici, apparecchiature elettriche, macchinari e attrezzature, autoveicoli e altri mezzi di trasporto),
- fornitori di servizi digitali e di ricerca.
Per fornire una descrizione ancora più dettagliata, la Direttiva europea presenta un elenco di soggetti corrispondenti a specifiche attività commerciali. L’elenco non è ancora definitivo: alcuni dettagli saranno chiariti durante la trasposizione nazionale, ad esempio per determinare l’inclusione o l’esclusione di specifici soggetti, sulla base di analisi dei rischi locali o di clausole nazionali legate a difesa e sicurezza.
Quali sono gli obblighi delle entità essenziali e importanti?
In primo luogo, l’obbligo di segnalare gli incidenti consente una risposta rapida e contribuisce a contenere la minaccia informatica. Sebbene la direttiva preveda una notifica iniziale dell’incidente entro 24 ore, essa consente una certa flessibilità nel contesto della trasposizione nazionale, in particolare per quanto riguarda i tempi di attuazione delle misure di sicurezza. Allo stesso tempo, le aziende, i subappaltatori e le autorità locali saranno tenuti a sottoporsi a verifiche di sicurezza al fine di ricevere raccomandazioni e soddisfare così rigorosi standard di sicurezza.