Proteggi i tuoi accessi da remoto con Zero Trust Network Access
Connessione
Una connessione sicura per gli utenti in mobilità
Nell’era del telelavoro, della mobilità e del cloud computing, l’accesso ad applicazioni e risorse aziendali avviene da contesti sempre più distribuiti e spesso non sicuri. Il modello Zero Trust Network Access (ZTNA) si basa su un’architettura di sicurezza avanzata che prevede la verifica continua di identità, dispositivi e connessioni, garantendo un accesso sicuro e controllato ai dati più critici.
Protezione
Metti in sicurezza le tue risorse sensibili
La diffusione del BYOD (Bring Your Own Device) e del lavoro ibrido rende sempre più complessa la gestione degli accessi alle risorse critiche aziendali. Il modello Zero Trust prevede un controllo degli accessi rigoroso, basato sul principio del minimo privilegio, sul monitoraggio della conformità dei dispositivi e su un’analisi continua dei comportamenti degli utenti. Grazie a un filtraggio puntuale degli accessi, è possibile ridurre in modo significativo la superficie di attacco e rafforzare la sicurezza complessiva della rete.
Adattabilità
Un livello di sicurezza che si adegua al contesto lavorativo
Ogni reparto aziendale ha esigenze specifiche in termini di accesso a servizi e applicazioni business. L’approccio Zero Trust consente di implementare una politica di sicurezza aziendale adeguata alle reali esigenze, garantendo al tempo stesso un’esperienza utente fluida e una protezione elevata. Grazie alla microsegmentazione della rete e a regole di accesso dinamiche, solo gli utenti autorizzati possono accedere alle risorse strettamente necessarie alle loro attività.
Sicurezza
Adotta una soluzione ZTNA avanzata con le tecnologie affidabili di Stormshield
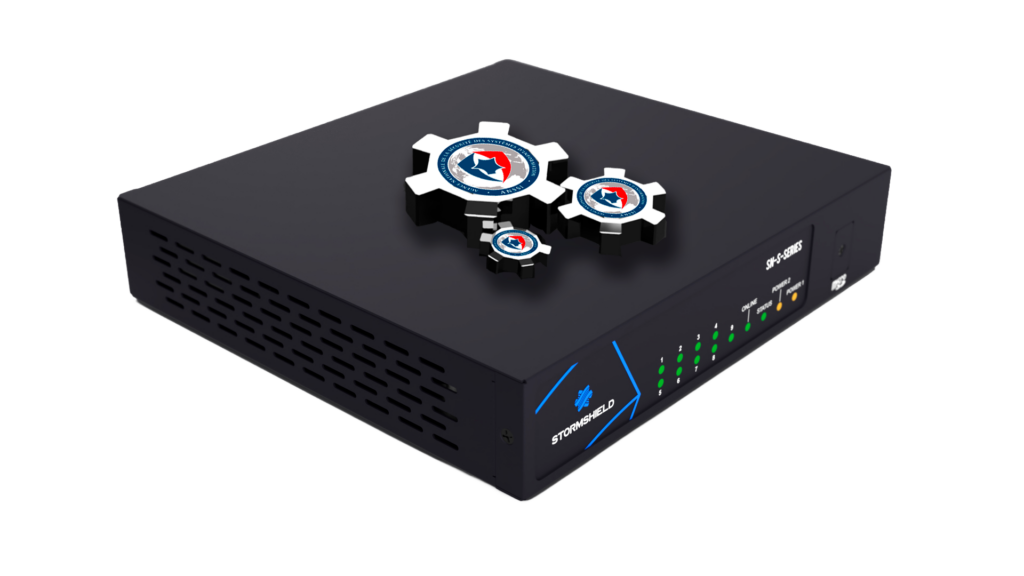
I prodotti di sicurezza informatica Stormshield Network Security (SNS) consentono un approccio Zero Trust avanzato, combinando protezione solida, gestione semplificata degli accessi basata sull’identità utente e controllo della conformità dei dispositivi. I firewall di nuova generazione (NGFW) integrano nativamente queste funzionalità, consentendo un’implementazione fluida dello ZTNA senza costi aggiuntivi. Supportata da certificazioni e qualifiche europee di alto livello, Stormshield garantisce una sicurezza affidabile, trasparente e conforme ai requisiti più stringenti, offrendo al contempo la flessibilità necessaria per adattare le politiche di sicurezza all’evoluzione delle minacce. Grazie a prodotti regolarmente certificati e approvati dall’ANSSI in Francia, è possibile proteggere gli accessi remoti con un modello ZTNA ancora più robusto ed efficace.
Host Check
Verifica la conformità delle postazioni di lavoro.
SSO e MFA
Garantisce un’autenticazione avanzata degli utenti.
Politica Zero Trust
Controlla gli accessi alle applicazioni aziendali.
Sicurezza avanzata
Protegge le risorse critiche.
Contattaci per saperne di più
“Never trust, always verify”. La tecnologia ZTNA e l’approccio Zero Trust possono sembrare complessi, ma non c’è motivo di preoccuparsi. I nostri esperti sono al tuo fianco per aiutarti a orientarti, rispondere a ogni domanda sullo ZTNA e accompagnarti passo dopo passo nella progettazione e nell’adozione di un ambiente Zero Trust.
F.A.Q
Domande sullo ZTNA
Cos’è lo ZTNA?
L’approccio Zero Trust trasforma radicalmente il concetto di sicurezza informatica, attraverso un paradigma semplice: nessuna connessione può essere considerata sicura finché l’utente e il dispositivo non sono autenticati, indipendentemente dal fatto che l’accesso avvenga dall’interno o dall’esterno del perimetro aziendale. L’approccio Zero Trust Network Access (ZTNA) consente quindi di verificare in modo continuo l’affidabilità di utenti e dispositivi, grazie a tecnologie come l’autenticazione multi-fattore, l’analisi comportamentale e il controllo costante della conformità dei terminali.
In che modo lo ZTNA riduce la superficie di attacco?
Applicando il principio del minimo privilegio e una verifica continua, lo Zero Trust Network Access (ZTNA) riduce drasticamente le possibilità di intrusione. Ogni richiesta di accesso viene verificata in base a diversi criteri, tra cui l’autenticazione multi-fattore (MFA), lo stato di sicurezza del dispositivo e il livello di rischio rilevato.
Come funziona lo ZTNA?
Lo Zero Trust Network Access si basa su un’architettura di sicurezza rigorosa, in cui ogni tentativo di accesso o di connessione a Internet costituisce una potenziale minaccia. Per garantire la massima protezione, tutti gli utenti, interni ed esterni, devono essere autenticati, convalidati e autorizzati prima di ottenere l’accesso alla rete Zero Trust, indipendentemente dal tipo di rete utilizzata. Una volta autenticati e autorizzati, gli utenti possono accedere alle applicazioni e alle risorse aziendali tramite una gateway di fiducia, garantendo sicurezza e controllo costante.
Qual è il legame tra ZTNA e SASE?
Il ZTNA riveste un ruolo chiave nel modello SASE (Secure Access Service Edge), garantendo un controllo sicuro degli accessi sia alle applicazioni cloud sia a quelle presenti nell’infrastruttura aziendale. La combinazione di questi due approcci consente di unificare la sicurezza informatica, riducendo la dipendenza dalle architetture tradizionali e ottimizzando le procedure di sicurezza dell’organizzazione, grazie a connessioni Internet protette e filtrate in modo costante.
Quali sono le differenze tra ZTNA e VPN?
A differenza dei client VPN tradizionali, che concedono semplicemente l’accesso alla rete aziendale, lo ZTNA prevede anche un controllo continuo della conformità dei dispositivi. Lo ZTNA verifica costantemente utenti e terminali, impedendo connessioni implicite alla rete aziendale e riducendo così la superficie di attacco e il rischio di compromissione. Spesso, la gateway ZTNA rappresenta quindi un’alternativa più sicura rispetto al classico tunnel VPN. Tuttavia, alcune aziende scelgono un approccio ibrido, combinando ZTNA e VPN in base alle esigenze specifiche di sicurezza e accesso.
Lo ZTNA è adatto alle PMI?
Sì, lo ZTNA è l’ideale per le PMI e non è affatto riservato solo alle grandi aziende. I prodotti Stormshield, ad esempio, sono molto perfetti per le PMI, in quanto consentono un’implementazione flessibile e scalabile, con una configurazione semplice, per proteggere gli accessi alla rete senza tuttavia richiedere un’infrastruttura complessa.