Sichern Sie Ihren Remote-Zugriff mit Zero Trust Network Access
Verbindung
Eine sichere Verbindung für Ihre mobilen Benutzer
Im Zeitalter von Telearbeit, Mobilität und Cloud-Computing werden Verbindungen zu Ihren Anwendungen und Ressourcen von verschiedenen, oft ungesicherten Orten aus hergestellt. Das Modell Zero Trust Network Access (ZTNA) basiert auf einer strengen Sicherheitsarchitektur und einer kontinuierlichen Überprüfung jeder Identität, jeder Verbindung und jedes Geräts, wodurch ein geschützter Zugriff auf Ihre kritischen Daten gewährleistet wird.
Daten-
Der Schutz Ihrer kritischen Ressourcen
Die Zunahme von BYOD (Bring Your Own Device) und hybriden Arbeitsweisen macht die Verwaltung des Zugriffs auf Ihre kritischen Ressourcen komplexer. Das Zero-Trust-Modell wendet eine strenge Zugriffskontrolle an, die auf dem Least-Privilege-Prinzip, der Kontrolle der Geräte-Compliance und einer kontinuierlichen Analyse des Verhaltens Ihrer Mitarbeitenden beruht. Indem Sie den Zugriff auf Ihre Ressourcen filtern, schränken Sie Ihre Angriffsfläche deutlich ein und sorgen für eine höhere Netzwerksicherheit.
Anpassungsfähigkeit
Ein Sicherheitsniveau, das auf jeden Beruf zugeschnitten ist
Jede Abteilung in einem Unternehmen oder einer Organisation stellt spezifische Anforderungen an den Zugriff auf Geschäftsdienste und -anwendungen. Der Zero-Trust-Ansatz ermöglicht die Umsetzung einer Unternehmenssicherheitspolitik, die an die tatsächliche Nutzung angepasst ist, und sorgt so für eine reibungslose Benutzererfahrung bei gleichzeitig optimalem Schutz. Dank der Mikrosegmentierung des Netzwerks und dynamischer Zugriffsregeln können nur legitime Benutzer mit den Ressourcen interagieren, die sie für ihre Arbeit benötigen.
Sicherheit
Einführen einer erweiterten ZTNA mit vertrauenswürdigen Produkten von Stormshield
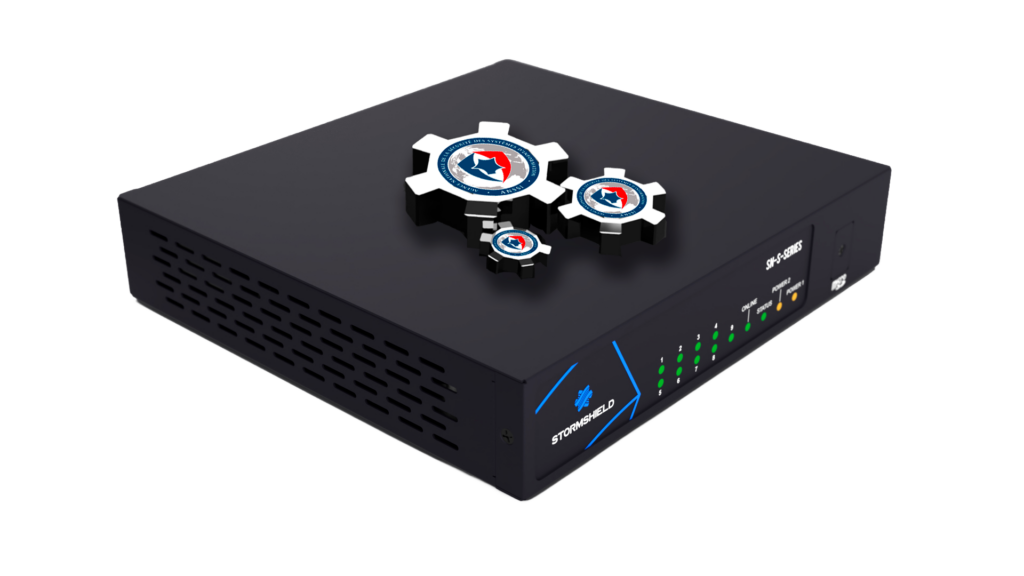
Die Cybersicherheitsprodukte von Stormshield Network Security (SNS) ermöglichen einen fortschrittlichen Zero-Trust-Ansatz, indem sie einen robusten Schutz, eine vereinfachte benutzerbasierte Verwaltung des Zugangs zu Ihren Netzwerken und eine Kontrolle der Einhaltung der Vorschriften für Endgeräte kombinieren. Unsere Firewalls der nächsten Generation (NGFW) enthalten diese Funktionen nativ und ermöglichen so einen reibungslosen Einsatz von ZTNA ohne zusätzliche Kosten. Durch hochrangige europäische Qualifikationen und Zertifizierungen gewährleistet Stormshield vertrauenswürdige, transparente Cybersicherheit, die den strengsten Anforderungen entspricht, und bietet gleichzeitig Skalierbarkeit, um Ihre Sicherheitsrichtlinien an die sich ändernde Bedrohungslage anzupassen. Mit Produkten, die regelmäßig von der ANSSI in Frankreich zertifiziert und qualifiziert werden, sichern Sie Ihre Remote-Zugriffe mit einem verstärkten ZTNA.
Host-Check
Überprüft die Einhaltung von Vorschriften an Ihren Workstations
SSO & MFA
Ermöglicht eine verstärkte Authentifizierung Ihrer Benutzer
Zero-Trust-Politik
Steuert den Zugriff auf Ihre Geschäftsanwendungen
Mehr Sicherheit
Schützt Ihre kritischen Ressourcen
Kontaktieren Sie uns
Never trust, always verify. Die Begriffe „Zero Trust“ und ZTNA mögen komplex erscheinen. Aber unsere Expertenteams stehen Ihnen zur Verfügung, um Sie dabei zu unterstützen, sich Klarheit zu verschaffen, alle Ihre Fragen zur Funktionsweise von ZTNA Stormshield zu beantworten und über Ihre Pläne zur Migration zu Zero Trust zu sprechen.
FAQ
Ihre Fragen zu ZTNA
Was ist ZTNA?
Das Zero-Trust-Prinzip stellt den Ansatz der Cybersicherheit durch ein einfaches Paradigma auf den Kopf: Keine Verbindung ist sicher, bevor der jeweilige Mitarbeiter und sein Gerät authentifiziert wurden, unabhängig davon, ob dieser Verbindungsversuch von außerhalb des Unternehmens erfolgt oder nicht. Der Zero Trust Network Access-Ansatz (ZTNA) ermöglicht es Ihnen dann, das Vertrauen Ihrer Benutzer und ihrer Geräte zu überprüfen, indem er Technologien wie Multi-Faktor-Authentifizierung, Verhaltensanalyse und kontinuierliche Überwachung der Post-Compliance nutzt.
Wie verringert ZTNA die Angriffsfläche?
Durch die Anwendung einer Politik der geringsten Privilegien und einer kontinuierlichen Überprüfung schränkt der Zero Trust Network Access Eindringmöglichkeiten drastisch ein. Jede digitale Zugriffsanfrage wird anhand mehrerer Kriterien validiert, z. B. mittels Multi-Faktor-Authentifizierung (MFA), Sicherheitsstatus des Endgeräts und erkanntem Risikoniveau.
Wie funktioniert ZTNA?
Der Zero Trust Network Access basiert auf einer strengen Sicherheitsarchitektur, bei der jeder Versuch, auf das Internet zuzugreifen oder eine Verbindung herzustellen, eine potenzielle Bedrohung darstellt. Alle Mitarbeitenden, interne wie externe, müssen dann authentifiziert, validiert und autorisiert werden, bevor sie einen Zero-Trust-Netzwerkzugriff erhalten, unabhängig davon, über welches Netzwerk sie sich verbinden. Nach der Authentifizierung, Validierung und Autorisierung können die Mitarbeitenden über ein vertrauenswürdiges Gateway auf Anwendungen und Ressourcen des Unternehmens zugreifen.
Welcher Zusammenhang besteht zwischen ZTNA und SASE?
ZTNA spielt eine Schlüsselrolle im SASE-Modell (Secure Access Service Edge), indem es eine sichere Zugriffskontrolle für Cloud-Anwendungen und Anwendungen innerhalb der Unternehmensinfrastruktur gewährleistet. Die Kombination dieser beiden Ansätze führt zu einer Vereinheitlichung der Cybersicherheit. Diese Synergie ermöglicht es Organisationen, ihre Abhängigkeit von herkömmlichen Architekturen zu verringern und ihre Sicherheitshaltung zu optimieren, indem sie eine geschützte und gefilterte Internetverbindung gewährleisten.
Was sind die Unterschiede zwischen ZTNA und VPN?
Im Gegensatz zu herkömmlichen VPN-Clients, die Mitarbeitenden Netzwerkzugriff gewähren, beinhaltet ZTNA zusätzlich eine Überprüfung der Einhaltung der Vorschriften durch die Posten. Die ZTNA wendet nämlich eine kontinuierliche Überprüfung an und lässt keine implizite Verbindung zum Unternehmensnetzwerk zu, wodurch die Angriffsfläche und das Risiko einer Kompromittierung verringert werden. In vielen Fällen stellt das ZTNA-Gateway deshalb eine sicherere Alternative zum herkömmlichen VPN-Tunnel dar. Einige Organisationen nutzen jedoch einen hybriden IT-Sicherheitsansatz, der beide Lösungen entsprechend ihren spezifischen Bedürfnissen kombiniert.
Ist ZTNA für KMU geeignet?
Ja, ZTNA ist nicht auf Großunternehmen beschränkt, sondern auch für KMU geeignet. Die Produkte von Stormshield zum Beispiel eignen sich für kleine und mittelständische Unternehmen, da sie einen flexiblen und skalierbaren Einsatz mit einfacher Konfiguration ermöglichen, um den Netzwerkzugang zu sichern, ohne jedoch eine komplexe Infrastruktur zu benötigen.