Protección de las infraestructuras críticas de entidades esenciales e importantes en el marco de la Directiva NIS2
Seguridad de red y de la información
¿Es NIS2 relevante para usted?
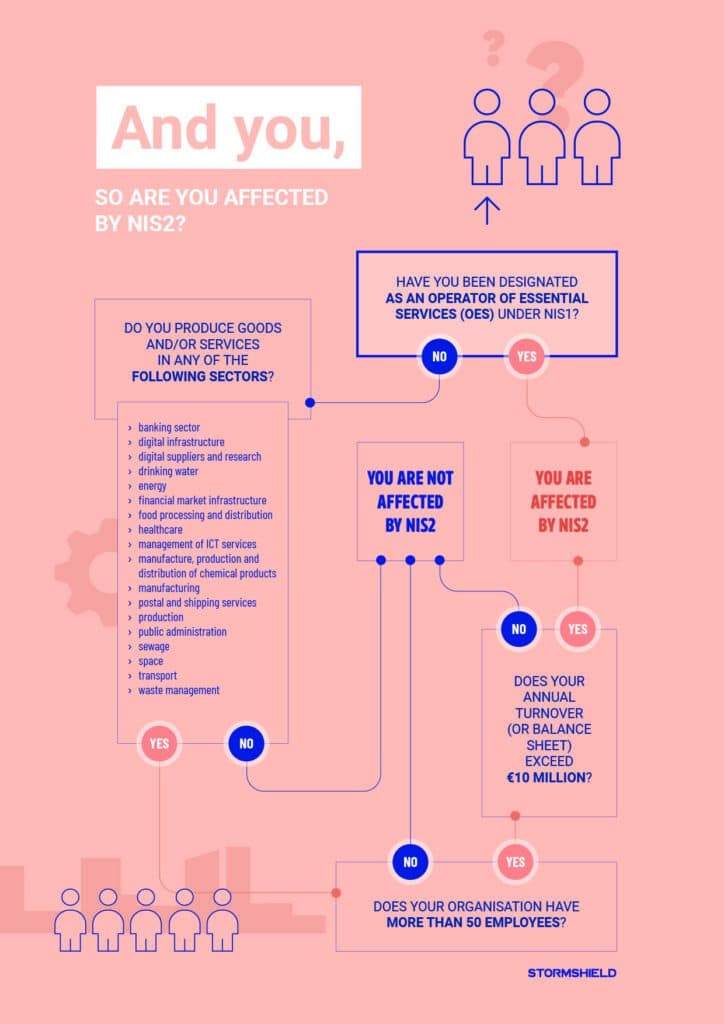
Con la Directiva NIS2, la Unión Europea introdujo los conceptos de entidades esenciales (EE) y entidades importantes (EI). Estos actores prestan un servicio esencial cuya interrupción tendría un impacto significativo en el funcionamiento de la economía o la sociedad de uno de los países de la Unión Europea. Por lo tanto, cuentan con infraestructuras sensibles y críticas que deben protegerse a toda costa. Pero, ¿cómo saber si se está sujeto a esta directiva europea? Esta infografía ofrece una primera respuesta, basada en cuatro preguntas rápidas.
Cumplimiento normativo
Las medidas de seguridad de NIS2
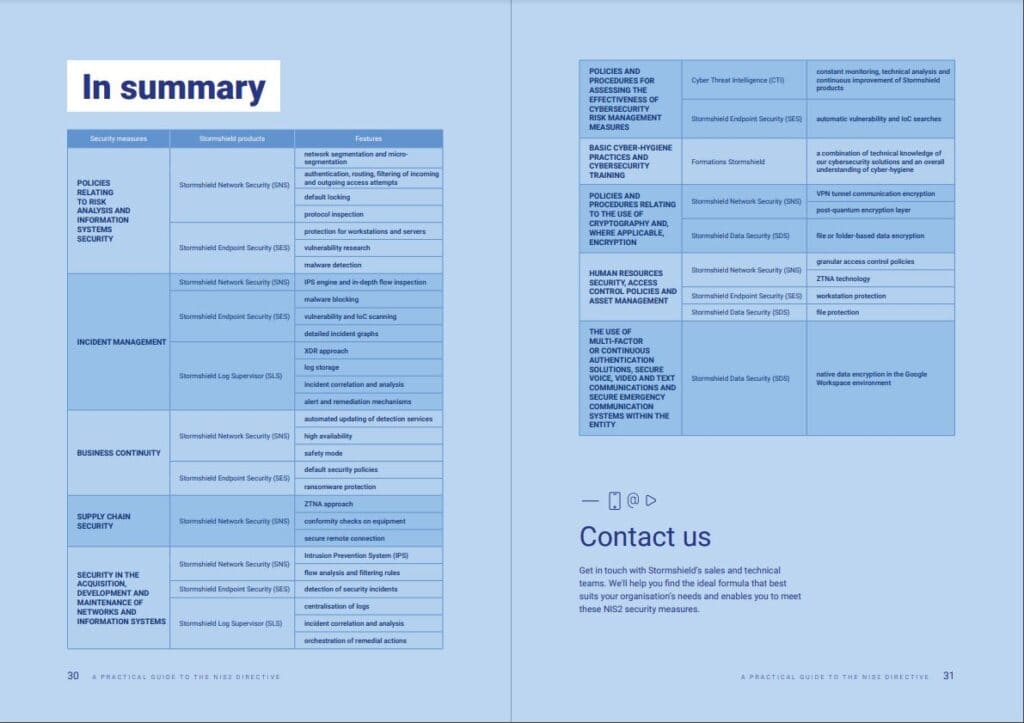
Antes de su transposición a la legislación nacional, la Directiva europea NIS2 ya establece una serie de diez medidas de seguridad. Esta información ofrece una primera impresión de la dirección que está tomando este estándar de ciberseguridad.
Cifrado
Un enfoque especial en el cifrado de datos
El artículo 21 de la Directiva NIS2 destaca la importancia del cifrado de datos, y la medida de gestión de riesgos de seguridad nº8 se refiere directamente a ello, ya que menciona ‘las políticas y procedimientos relativos al uso de la criptografía y, cuando proceda, al cifrado’. Esto demuestra claramente la importancia de recurrir a algoritmos de cifrado robustos.

Libro blanco
Descargue la guía práctica de Stormshield sobre la Directiva NIS2
Estas dos infografías proceden de un documento más exhaustivo sobre la Directiva NIS2 y la cuestión del cumplimiento normativo con las soluciones de Stormshield. Porque, incluso en estos momentos, ya es posible identificar los primeros pasos que hay que dar. Por lo tanto, este libro blanco sobre ciberseguridad pretende servir de guía práctica para todas las organizaciones que se verán afectadas por la Directiva NIS2 en los próximos meses y años.
Por qué elegir Stormshield para su cumplimiento de NIS2
Con Stormshield, podrá contar con un proveedor europeo reconocido para implementar soluciones de ciberseguridad de confianza.
- Stormshield Network Security (SNS): los cortafuegos SNS se someten a certificaciones periódicas por parte de la CCN, lo que avala tanto la robustez de estos productos como su fiabilidad a la hora de cumplir los objetivos de la NIS2 para la protección de redes.
- Stormshield Data Security (SDS) & Stormshield Encryption Platform (SEP): la gama de productos de cifrado de datos Stormshield se basa en una tecnología certificada según los más altos estándares europeos, lo que garantiza la protección de los datos sensibles a lo largo de todo su ciclo de vida y cumple con los objetivos de la Directiva NIS2 para la protección de datos.
Contacto
Póngase en contactocon los equipos de Stormshield
NIS1 versus NIS2, ex-OSE (operadores de servicios esenciales) versus entidades críticas, cumplimiento de NIS2, implementación de la directiva: no es fácil entenderlo todo. Si tiene alguna otra duda o pregunta sobre el cumplimiento normativo de su empresa con respecto a las normas europeas de la ENISA, nuestros equipos de expertos, representantes comerciales e ingenieros de preventa están a su disposición para responderlas y ofrecerle el mejor apoyo posible para su proyecto de ciberseguridad soberana.
Preguntas frecuentes
Sus preguntas acerca de la directiva NIS2
¿Qué es la directiva NIS?
Como complemento al marco de ciberseguridad para los operadores de infraestructuras críticas, introducido por la Ley de Programación Militar (LPM) francesa en 2013, la Unión Europea adoptó en 2016 la Directiva sobre seguridad de las redes y de la información (NIS) y estableció la designación de operadores de servicios esenciales (OSE), acompañada de una lista de recomendaciones para su cumplimiento.
¿Cuáles son las diferencias entre NIS1 y NIS2?
La revisión de la Directiva europea NIS2 supone una ampliación del alcance de las partes interesadas, un cambio en la terminología (de operadores de servicios esenciales a entidades esenciales y entidades importantes) y una nueva dimensión vinculante de la directiva.
¿Qué sectores se cubren por la Directiva NIS2?
Tal y como se especifica en el Diario Oficial de la Unión Europea, hay 18 sectores afectados, divididos en sectores críticos y sectores altamente críticos.
Hay 11 sectores altamente críticos:
- energía (electricidad, redes de calefacción y refrigeración, petróleo, gas, hidrógeno),
- transporte (aéreo, ferrocarril, marítimo y transporte terrestre),
- banca,
- infraestructura de los mercados financieros,
- sanidad,
- agua potable,
- aguas residuales,
- infraestructura digital,
- gestión de servicios TIC,
- administraciones públicas,
- espacial.
Hay siete sectores críticos:
- servicios postales y de mensajería,
- gestión de residuos,
- fabricación, producción y distribución de productos químicos,
- fabricación, procesado y distribución de productos alimenticios,
- fabricación (fabricación de productos sanitarios, productos informáticos, electrónicos y ópticos, equipos eléctricos, maquinaria y equipos, vehículos de motor y otros equipos de transporte),
- proveedores de servicios digitales, e investigación.
Para ofrecer una descripción aún más detallada, la Directiva europea establece una lista de entidades correspondientes a actividades empresariales específicas. Esta lista no es exhaustiva: quedan por definir algunos detalles en el marco de la transposición nacional, por ejemplo, para incluir o excluir entidades específicas (tras un análisis de riesgos nacional o una cláusula nacional de defensa y seguridad).
¿Cuáles son las obligaciones de las entidades esenciales e importantes?
En primer lugar, la obligación de notificar los incidentes permite una respuesta rápida y contribuye a contener la ciberamenaza. Si bien la directiva establece que la notificación inicial del incidente debe realizarse en un plazo de 24 horas, permite cierta flexibilidad en el contexto de la transposición nacional, especialmente en lo que respecta al plazo para la aplicación de las medidas de seguridad. Al mismo tiempo, las empresas, los subcontratistas y las autoridades locales deberán someterse a auditorías de seguridad con el fin de recibir recomendaciones y cumplir así con estrictas normas de seguridad.