Contexte des vulnérabilités PHP2Shell
Deux vulnérabilités critiques impactant la technologie web PHP ont été rendues publiques le 21 octobre 2026. Il s’agit des CVE-2026-109618 et CVE-2026-109619, et se sont vues attribuer un score CVSS4.0 de 9,2/10. PHP étant utilisé par environ 70% des sites web exposés publiquement sur Internet, le potentiel d’attaque est donc gigantesque. Des preuves de concept ont rapidement été publiées. Nous avons également constaté des tentatives d’exploitation dans la nature via nos honeypots immédiatement après la publication des failles. Il convient donc d’appliquer une attention particulière à ces vulnérabilités dont la jonction est intitulée PHP2Shell.
Détails techniques des vulnérabilités PHP2Shell
La CVE-2026-109618 correspond à une erreur de gestion de mémoire insuffisante (Out-Of-Memory – OOM). Ceci intervient notamment lors du traitement de téléversement de fichiers via le Content-Type multipart/form-data dans une requête HTTP. Si la mémoire limite, telle que configurée dans le php.ini, est atteinte, alors le traitement est interrompu avant que certaines structures internes ne soient correctement initialisées. Il en résulte un nettoyage incorrect des données et une corruption mémoire. Cela peut être exploité afin d’effectuer une exécution de code à distance (Remote Code Execution – RCE).
Pour la CVE-2026-109619, il s’agit d’une vulnérabilité de type Use-after-Free (UaF) sur certaines variables globales utilisées sur le traitement de requêtes. Il existe des situations où, si une interruption intervient sur la requête, alors les données pointées par certaines variables globales sont effacées, mais la variable n’est pas réinitialisée. Elle peut donc toujours accéder à une section mémoire dont la durée de vie est normalement terminée. Cette incohérence peut également conduire à une corruption exploitable et à l’exécution de code.
Versions impactées
Les versions concernées sont les suivantes :
- Toutes les versions antérieures à 8.2.34 (incluse),
- Version 8.3 jusqu’à la version 8.3.35 (incluse),
- Version 8.4 jusqu’à la version 8.4.26 (incluse),
- Version 8.5 jusqu’à la version 8.5.11 (incluse).
Moyens de protection fournis par Stormshield
Stormshield Network Security
Une signature IPS a été publiée sur les firewalls Stormshield Network Security (SNS) le 23 octobre 2026, permettant de détecter et bloquer des tentatives d’exécution de code PHP contenues dans les uploads de fichiers de type HTTP multipart/form-data. Et ce via les principaux chemins d’attaques exploités qui ont été observés. La signature fonctionne donc via l’analyse du trafic HTTP, qui doit donc être déchiffré lors de son inspection.
Cette signature est :
- http:mix:374 → Détection de l’exploitation d’une vulnérabilité non authentifiée dans PHP (CVE-2026-109618, CVE-2026-109619)
Recommandations
La première recommandation est la mise à jour de PHP vers une version corrective :
| Branche PHP | Version corrective |
| 8.2 | 8.2.35-1 |
| 8.3 | 8.3.36-1 |
| 8.4 | 8.4.27-1 |
| 8.5 | 8.5.12-1 |
Bien qu’il n’existe actuellement aucune solution de mitigation complète, certaines actions peuvent également être entreprises afin de réduire votre exposition à ces vulnérabilités. Il est important de préciser que leur application n’empêche pas pour autant PHP de traiter les requêtes malveillantes. La meilleure réponse consiste donc à mettre le service à jour.
- Désactiver le suivi de progression des uploads de fichiers dans php.ini :
session.upload_progress.enabled= 0- Attention, si votre site web emploie des barres de progression de téléchargement, ceci les rendra inopérantes.
- Bloquer les requêtes de type multipart/form-data avant qu’elles ne soient traitées par PHP.
- Configuration à effectuer sur un reverse proxy ou un WAF.
- Vérifier auparavant que cela n’altère pas le comportement de votre site web.
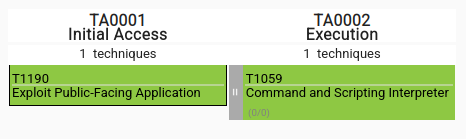
Modélisation de l’attaque
MITRE ATT&CK
IOC
Dès la publication des vulnérabilités, nos honeypots ont enregistré des tentatives d’exploitations, à des fins diverses. Voici le récapitulatif de nos observations :
| IOC | Type | Commentaire |
| 204.76.203[.]7 | IP | Scanneur |
| 85.11.167[.]243 | IP | Tente de provoquer une connexion vers un C2 afin de déployer le malware Mirai chez la victime |
| 45.198.224[.]169 | IP | Tente de provoquer une connexion vers un C2 afin de déployer le malware Mirai chez la victime |
| 92.118.112[.]100 | IP | C2 hébergeant le botnet Mirai. Observé également chez nos confrères de Sophos |
| 217.60.242[.]76 | IP | Tente de provoquer une connexion vers un C2 afin de déployer le mineur crypto RedTail chez la victime |
| 77.90.185[.]20 | IP | Tente de provoquer une connexion vers un C2 afin de déployer le mineur crypto RedTail chez la victime |
| 217.60.102[.]5 | IP | C2 hébergeant RedTail |
| 0c5486f06620e26e316f4b33f318b0d646d5e1133789331aa2fed012360d1486 | Hash | Mirai |
| 917fcc9131c6e9ca16264a85afc62532297bb39eb9d37765dad536c7c8c7735c | Hash | Dropper RedTail |
| f0aa83bbbd2c75e2f71ec16029ee5fcfad59f3a8efa30a500b815f0f6c18d987 | Hash | RedTail |
| 3f3a11bafabb1a35db913cfe51995f2e357d049e268860175876ae5a93d23892 | Hash | RedTail |
| 8e1a67a5c03b3cd818f046c7a1605afccc0ee5ce437a0d099881f1872b54bc70 | Hash | RedTail |
| d1cac82f44b54b0fd244a9e4122811e9ae108a197c7a65a20fd2e7552683e68e | Hash | RedTail |
| d70f917e35813a7ae323e6b2b539d6dbbfc3a3a6599f1fed93430b14ca08b141 | Hash | RedTail |
| 3f3bf218089d1488617d37f8a5116bb2791eb39ce06a1b5bc9a4cdfe5e94dd39 | Hash | RedTail |
Références
- wiz.io/blog/php2shell-php-rce
- ma.ttias.be/php-cve-2026-109618-early-mitigation/
- upwind.io/feed/initial-assessment-php2shell-two-critical-unpatched-php-rces-cve-2026-109618-cve-2026-109619
- php2shell.com/
- github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
- github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
- cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-014/
- nvd.nist.gov/vuln/detail/cve-2026-109618
- nvd.nist.gov/vuln/detail/cve-2026-109619